Hermes Agent 安全加固与自动备份实战
你有没有想过,你跟 AI Agent 聊过的每一句话、填过的每一把密钥、甚至配置文件里那串密码,现在都安安静静躺在某台机器上?Hermes Agent 这类本地或远程跑起来的智能体,一旦被攻破,泄露的不是一个文件,是你半个数字人生。可绝大多数人装完就直接用,安全设置一个没动。
我第一次真切感到后怕,是帮朋友救一台被扫进僵尸网络的机器——SSH 还是默认 22 端口,密码登录开着,黑客的自动脚本十分钟就进来了。那之后我给所有自己跑的 Agent 都做了加固。今天把这套流程摊开讲,看不懂命令也没关系,文末的提示词直接丢给 AI 帮你跑。
一句话承诺:读完这篇,你能把服务器锁死,再给数据留条退路。两条都做到,用 Agent 才叫安心。
先戳破一个错觉:危险不在"出事",在"不知道出事"
公网比很多人想得凶。默认 22 端口配密码登录,是全网扫描脚本的头号猎物。你的服务器不需要多值钱,只要能被当成跳板去打别人,黑客就愿意花那点脚本成本。
我自己的习惯是:Agent 不管跑在本地小机器还是远程 VPS,上线第一天就做基本防护。别等出了事才翻教程——到时候机器可能早就不在你手里了。
第一部分:三步把服务器锁死
下面以 Linux 服务器为例。你不用背命令,把每步的意图讲给 AI 听,它能替你把活干完。但动手前有几条保命前提,先刻进脑子。
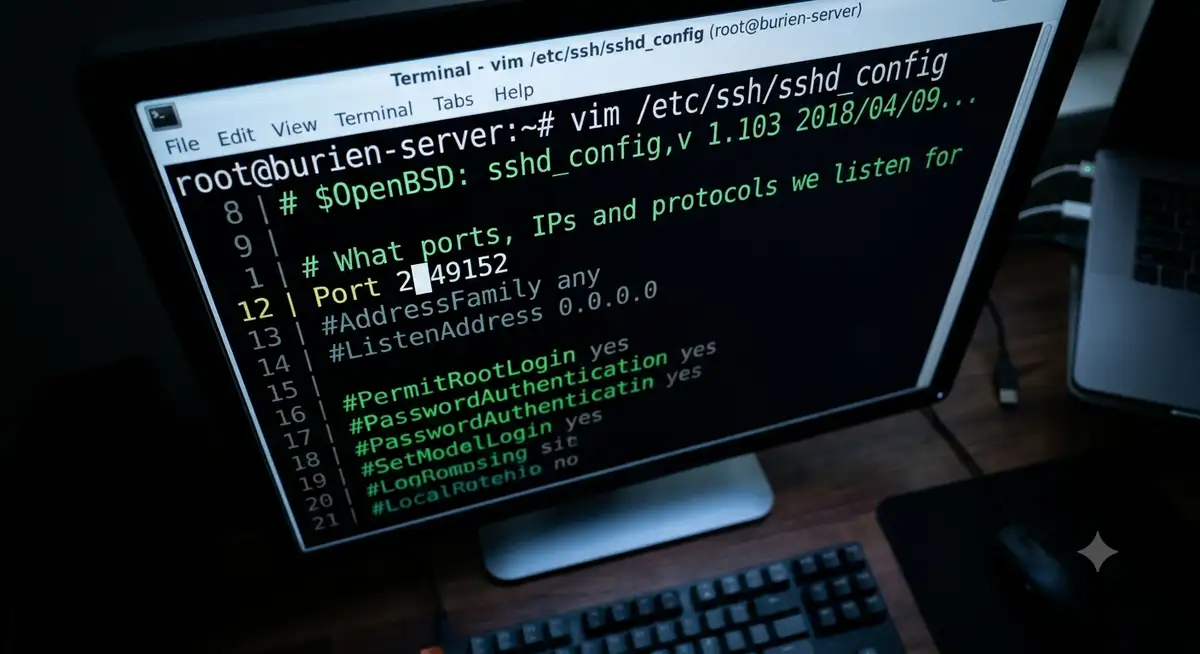
第一步,改掉 SSH 默认端口
把默认的 22 换成 20000–65535 之间的高位端口。这一下就能躲掉 99% 的无差别扫描——那些脚本根本不会去挨个敲高位端口。
具体动作:先看当前系统和 SSH 配置,备份配置文件,挑一个没被占用的高位端口,改完放行防火墙、暂时保留 22,重载 SSH 确认新端口在监听,再用另一个终端测新端口能不能登。一旦报错,立刻回滚,别硬撑。
第二步,关掉密码登录,只认密钥
改成密钥对登录,只有拿着私钥的客户端能进,密码认证彻底关掉。泄露的密码是天大的风险,而密钥登录基本把暴力破解和各类扫描挡在门外。
先确认你用户的 SSH 公钥和 authorized_keys 文件权限没问题。没有密钥?让 AI 带你本地生成一把 Ed25519——你只给公钥,私钥永远别出手。备份 SSH 配置、开启密钥认证,等你在另一个终端确认能密钥登录了,再关掉密码和交互式认证。检查、重载、验证,一步都不能省。
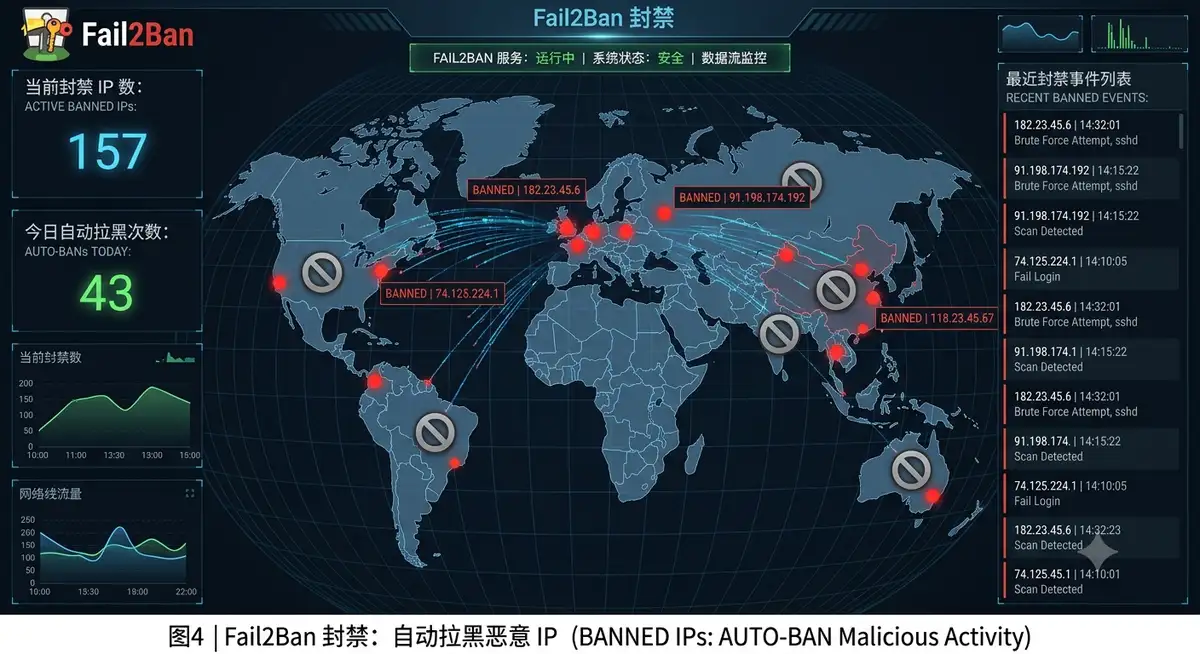
第三步,防火墙加 Fail2Ban
开 UFW 防火墙,放行新的 SSH 端口;再上 Fail2Ban,盯着 SSH 日志,谁连错几次就自动封 IP。
先摸清服务器现有的防火墙、SSH 端口和正在跑的业务端口,备份旧规则。放行新 SSH 端口和必要的业务端口,UFW 设默认拒绝入站、允许出站。然后装 Fail2Ban,专门护着新 SSH 端口,参数我一般这么配:maxretry=5、findtime=10m、bantime=1h。最后确认防火墙、Fail2Ban、SSH 三样都在正常工作,别覆盖掉已有的业务规则。
保命三条:配置期间千万别关当前这个 SSH 窗口,新端口和密钥登录都在另一个终端确认好再动;云服务器记得去安全组也把新端口放开;改之前最好先给服务器打个快照,或者确认你能用云服务商的救援模式进控制台。私钥无论何时都别发给任何 AI。
第二部分:给数据留条退路
服务器锁得再死,也挡不住手滑、硬盘坏、或者厂商跑路。备份不是可选项,是底线。
为什么我选 GitHub 当备份仓库
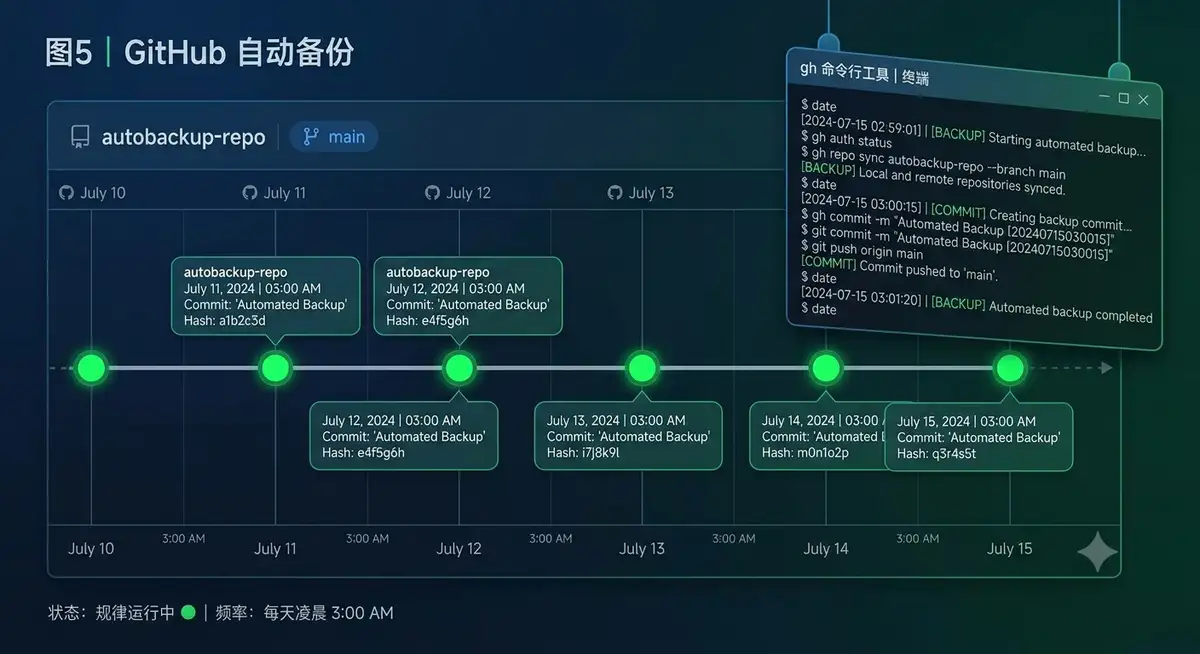
备份方式一大把,我偏用 GitHub 仓库,图它两点:注册只要个邮箱,账号和 API Key 两种授权都方便管;官方 gh 命令行工具接口完整,特别适合让 AI 帮你自动化。再说,会用 GitHub 基本是玩转各种开源 AI 工具的必修课。
装 gh 就一行:
sudo apt install gh登录方式:账号密码还是 API Key
GitHub 给两种登录。账号密码最简单,跑 gh auth login 选 GitHub、走 HTTPS 浏览器授权,拿到 URL 和验证码填进已登录的账号就行。缺点是权限偏宽,项目多了容易互相污染。
API Key 麻烦点,得在设置里单独申请,但能精确控制权限和仓库范围,让这把钥匙只干你允许的事。路径:Settings → Developer settings → Personal access tokens → Fine-grained tokens,在这里设权限和过期时间。拿到 Key 后,登录时选 Auth Token、把 Key 贴进去即可。拿不准就先用账号密码,够用。
到底该备份什么,不该备份什么
先厘清哪些文件夹值得传、哪些纯属浪费。GitHub 仓库有容量上限,啥都传既慢又乱。
该备份的,是你亲手维护、丢了没法重现的东西:
SOUL.md—— AI 的角色设定config.yaml—— 基础配置skills/—— 你自己的技能库scripts/—— 自定义脚本wiki/—— 观点库(不是人人都有)cron/jobs.json—— 自动化任务定义
每一条都独一无二,丢了基本只能靠回忆重造。
不该备份的,是运行时生成的垃圾和敏感凭据:.env(含密钥,出于安全别传)、auth.json、sessions/、logs/、cache/、executions.db、各种锁文件和 node/lsp 产物。这些没了不影响整体使用。
一份能直接丢给 Agent 的备份提示词
整理完范围,备份就简单了——让 Hermes Agent 设个每天凌晨 3 点的定时任务。下面这段我实测可用,直接给 Agent:
每天给 Hermes 做一次轻量配置备份,只保留能重建的数据,不备份运行时垃圾和敏感凭据。
备份范围:1. 主 Profile 的 SOUL.md 和 config.yaml;2. research/publish/shortvideo-pipeline 的 SOUL.md 和 config.yaml(若存在);3. ~/.hermes/skills/;4. ~/.hermes/scripts/;5. /root/hermes-wiki;6. ~/.hermes/vault/opinions/(若存在);7. 各 Profile 的 cron/jobs.json(若存在)。
不备份:.env、auth.json、sessions/、state.db、logs/、cache/、executions.db、ticker/lock、node/lsp 产物。
要求:目标仓库 /root/hermes-backup;用同步模式覆盖旧数据,源里没有的文件在目标里删掉;git add -A;有改动才 commit 并 push;提交信息写 auto backup YYYY-MM-DD_HH:MM;失败就报清楚错误,别闷声吞掉。
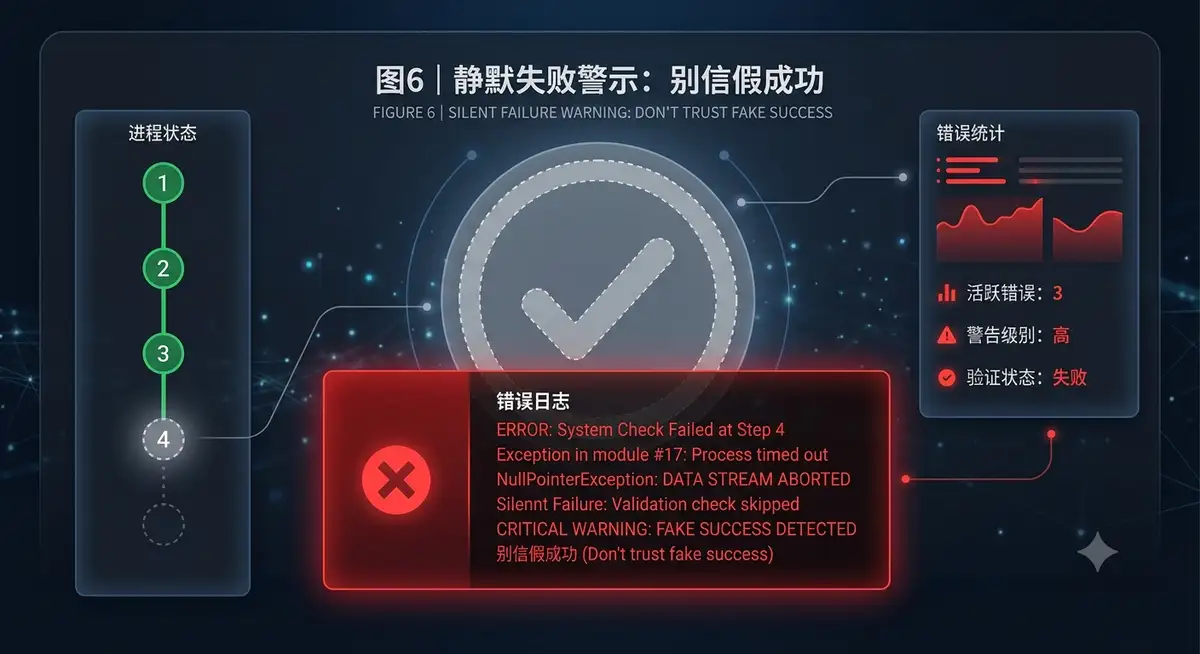
我踩过的坑:静默失败最要命
曾经有阵子我以为备份一直好好的,直到某天真要恢复,才发现它早就失败了,只是错误被静默吞掉。所以我在提示词里特意要求"报错就明说"。设完定时任务,第二天务必去 GitHub 仓库看一眼,确认备份真落了地。别像我一样,付了学费才长记性。
现在就动手
别等机器被拖进僵尸网络、或者某天开机发现数据全没,才想起这两件事。挑一个今晚有空的档口,按顺序做:先改 SSH 端口、上密钥、开 Fail2Ban,再给 Agent 配好 GitHub 自动备份。每步都在第二个终端验证通过再往下走。
真正的安心,不是侥幸没出事,是出事了你也有退路。先把服务器锁上,再让数据每天自动归位——这两步花不了半小时,换的是以后再也不用提心吊胆。
常见问题
Hermes Agent 为什么要专门做服务器安全加固?
Hermes Agent 会把聊天记录、配置文件、甚至密钥和 API 凭据存在运行它的机器上。如果跑在公网 VPS 且用默认 22 端口加密码登录,很容易被扫描脚本攻破,导致隐私泄露或被当成攻击跳板。基础加固三步走下来,能把这类风险压到极低。
修改 SSH 端口后连不上怎么办?
动手前先打服务器快照或确认能用控制台救援模式进入。配置时保留 22 端口不关,在另一个终端测试新端口和密钥登录都通了,再关旧端口和密码认证。一旦新端口连接报错,立刻回滚 SSH 配置并重启服务,切勿关闭当前会话窗口。
Fail2Ban 一般怎么配才够用?
针对新的 SSH 端口,常见参数是 maxretry=5(允许错 5 次)、findtime=10m(10 分钟窗口)、bantime=1h(封 1 小时)。开启 UFW 默认拒绝入站、允许出站,放行新 SSH 端口和业务端口即可。配完用错密码连几次,看 IP 是否被拉黑来验证。
GitHub 备份 Hermes Agent 该忽略哪些文件?
别备份运行时产物和敏感凭据:.env、auth.json、sessions/、logs/、cache/、executions.db、各类锁文件和 node/lsp 产物。该备份的是 SOUL.md、config.yaml、skills/、scripts/、wiki/、cron/jobs.json 这些你亲手维护、丢了难重建的内容。
自动备份怎么避免"假成功"?
在给 Agent 的备份提示词里明确要求:只有真正有改动才 commit 并 push,且失败时输出清晰错误、绝不静默吞掉。设好每天凌晨的定时任务后,第二天一定要去 GitHub 仓库确认文件确实更新了,别默认它一直成功。